「ダウンロード画面にあるSHA-256って、何を確認するためのもの?」
ファイルの横に長い英数字が並んでいて、読み飛ばしたことはありませんか。
その文字列は、ダウンロードしたファイルの中身を確かめる手掛かりになります。
この記事では、SHA-256の役割を身近なたとえで説明します。
そのうえで、似た名前のSHA-1やSHA-2との関係、ほかの方式との違いを整理します。
読み終えたら、画面に表示される値の意味と、何を比べればよいかが分かります。
まずは結論から
SHA-256は、データの内容から一定の長さの「ハッシュ値」を作る計算方式です。
ハッシュ値は、ファイルの中身を見分けるための「指紋」のようなもの。
配布元が公開した値と手元のファイルから計算した値を比べると、内容が変わっていないかを確認できます。
- 「256」は、計算結果の長さが256ビットであることを表します。
- SHA-256は、SHA-2というグループに含まれる方式です。
- SHA-1は古い別の方式で、新しい電子署名などには適していません。
まずは「ファイルの内容を照合するための計算方法」と考えてください。
SHAという名前の種類は、ハッシュ値の働きをつかんでから整理していきましょう。
SHA-256の仕組みとハッシュ値の役割
SHAはSecure Hash Algorithmの略です。
データからハッシュ値を作る計算方式の名前で、SHA-256もその一つに当たります。
このような計算の仕組みを「ハッシュ関数」と呼びます。
たとえば配布サイトに、ファイルと一緒にSHA-256の値が載っているとします。
自分がダウンロードしたファイルでも同じ計算をして、公開値と比べます。
値が違えば、中身が同じではないと分かります。
同じ内容なら同じ値になる
SHA-256は、同じデータを入力すれば何度計算しても同じ結果になります。
ファイル名を変えただけなら、中身は変わらないので値も同じです。
文章や画像の内容が少しでも変わると、通常は結果が大きく変わります。
ただし、「指紋」はあくまでたとえです。
異なるデータが同じ値になる「衝突」は理論上あり得ます。
安全なハッシュ関数には、そのような組み合わせを現実的な手間で見つけられないことが求められます。
内容を隠す暗号化との違い
ハッシュ化は、元の文章を後で取り出すための処理ではありません。
暗号化は鍵を使って元に戻すことを想定しますが、ハッシュ値から元のファイルを復元する使い方はできません。
ハッシュ値を公開しても、それだけでファイル本体の代わりにはならないのです。
こうしたハッシュ関数の性質とSHA-256の仕様は、NISTの標準文書(英語)にまとめられています。
※ NIST(米国国立標準技術研究所)は、米国商務省に属する政府機関です。
測定や技術の標準を整備し、暗号技術や情報セキュリティの基準も策定しています。
リンク先はNISTが公開する公式の標準文書です。
「256」の意味と64文字の英数字の読み方
SHA-256の「256」は、出力されるハッシュ値の長さを示します。
ビットは0か1で表す情報の単位で、256ビットは32バイトです。
計算するファイルが小さくても大きくても、結果の長さは変わりません。
画面では、0〜9とa〜fを使う「16進数」で表示されることがよくあります。
16進数の1文字で4ビットを表せるため、256÷4で64文字になります。
ファイルの横にある長い英数字は、通常、この形式のハッシュ値です。
たとえば、改行を含まない半角の abc をSHA-256で計算すると、次の値になります。
ba7816bf8f01cfea414140de5dae2223b00361a396177a9cb410ff61f20015ad
覚えたり、一文字ずつ意味を解読したりする必要はありません。
大事なのは、同じ方式で計算した値どうしを、末尾まで照合することです。
文字列を試す場合は、見えない改行や空白も計算対象になる点に注意してください。
SHA-2との関係と、同じ仲間の方式
SHA-256を調べると、よくSHA-2という名前も出てきます。
SHA-2は複数の方式をまとめたグループ名で、SHA-256はその中の一つです。
「果物」という分類の中に「りんご」があるような関係と考えると整理できます。
SHA-2には、次の6方式があります。
細かな計算手順を覚える必要はありませんが、「SHA-2対応」だけでは方式が一つに決まらない点を押さえましょう。
- SHA-224
- SHA-256
- SHA-384
- SHA-512
- SHA-512/224
- SHA-512/256
SHA-224・SHA-384・SHA-512の数字も、出力のビット数を表します。
SHA-512/224とSHA-512/256は、SHA-512を基にした計算で、それぞれ224ビット・256ビットを出力する方式です。
最初に使う値も異なるため、通常のSHA-512の結果を短く切り取っただけの値とは一致しません。
特に、SHA-256とSHA-512/256は、出力の長さが同じでも別の方式です。
ファイルを照合するときは、数字の部分だけでなく方式名全体を合わせます。
「SHA-2で計算してください」とだけ言われた場合も、SHA-256など具体的な名前を確認してください。
SHA-1との違いと安全性
SHA-1はSHA-2より前から使われてきた方式で、160ビットの値を出力します。
名前の「1」は出力の長さではなく、方式を区別する名前の一部です。
SHA-256の「256」とは数字の意味が違います。
SHA-1では、異なる二つのファイルから同じ値を作る衝突が実証されています。
これにより、電子署名(作成者や内容の変更を確かめる仕組み)など、意図的な改ざんへの強さが重要な用途で問題になります。
2017年の実証結果に関するNISTの説明(英語)でも、より強い方式への移行が促されています。
SHA-256はSHA-1の後継に当たるSHA-2の一員で、新しいファイル照合などで一般的に使われます。
2026年10月に確認したNISTの方針(英語)でも、SHA-1からSHA-2やSHA-3への移行を勧めています。
これから改ざんに強い仕組みを作る場面で、SHA-1を新たに選ぶのは避けます。
一方、SHA-1という表示を見つけただけで、そのファイルが改ざん済みとは判断できません。
古いデータの照合や証明書の表示など、何に使われているかを確認する必要があります。
証明書の役割が分からない場合は、次の記事も参考になります。
SHAの種類を整理する一覧表
SHAには、SHA-2と内部の仕組みが異なるSHA-3というグループもあります。
SHA3-224・SHA3-256・SHA3-384・SHA3-512の4方式があり、末尾の数字は出力のビット数です。
SHA3-256とSHA-256は名前も出力の長さも似ていますが、計算方法が違うため相互に置き換えて照合できません。
SHA-3があるからといって、SHA-2がすべて使えなくなったわけではありません。
数字が新しいかどうかだけで決めず、サービスや製品が指定する方式を使います。
歴史的には、SHA-1より前のSHA-0という方式もありました。
現在の選択肢にはしませんが、古い資料の名前も見分けられるよう、固定長の各方式を一覧にします。
| グループ | 方式名 | 出力の長さ | 16進数での文字数 | 関係・特徴 |
|---|---|---|---|---|
| 旧方式 | SHA-0 | 160ビット | 40文字 | SHA-1より前の方式。現在は使わない |
| SHA-1 | SHA-1 | 160ビット | 40文字 | 古い方式。新しい署名などには選ばない |
| SHA-2 | SHA-224 | 224ビット | 56文字 | SHA-2の一員 |
| SHA-2 | SHA-256 | 256ビット | 64文字 | 本記事の中心。ファイル照合などで使う |
| SHA-2 | SHA-384 | 384ビット | 96文字 | SHA-2の一員 |
| SHA-2 | SHA-512 | 512ビット | 128文字 | SHA-2の一員 |
| SHA-2 | SHA-512/224 | 224ビット | 56文字 | SHA-512を基にした別方式 |
| SHA-2 | SHA-512/256 | 256ビット | 64文字 | SHA-256とは別方式 |
| SHA-3 | SHA3-224 | 224ビット | 56文字 | SHA-2とは異なる内部構造 |
| SHA-3 | SHA3-256 | 256ビット | 64文字 | SHA-256とは別方式 |
| SHA-3 | SHA3-384 | 384ビット | 96文字 | SHA-3の一員 |
| SHA-3 | SHA3-512 | 512ビット | 128文字 | SHA-3の一員 |
分類と出力長は、NISTの方式一覧(英語)で確認できます。
SHA-0とSHA-1の経緯は、技術文書RFC 6194(英語)に記載されています。
SHA-3の標準には、出力の長さを指定できるSHAKE128・SHAKE256もあります。
こちらの数字は固定の出力長ではないため、上の表とは分けて捉えてください。
まとめると、SHA-256はSHA-2の一員です。
同じ256ビットを出力する方式でも結果は異なるため、照合では方式名をそろえることが大切です。
ファイルのSHA-256を自分で確かめる方法
「SHA-256の値を確認してください」と案内されたら、WindowsではPowerShellを使えます。
PowerShellは、文字のコマンドでパソコンへ指示するWindowsの機能です。
作業前に、配布元の公式ページにあるSHA-256の公開値を控えておきます。
コマンドプロンプトとの違いで迷う場合は、次の記事で先に全体像を確認できます。
- 確認したいファイルをダウンロードし、保存先を把握します。
- PowerShellを開き、下のコマンドのパスを自分のファイルに置き換えて実行します。
- 表示された
Hashと、公式ページのSHA-256の値を照合します。
Get-FileHash -LiteralPath "C:\Users\ユーザー名\Downloads\sample.zip" -Algorithm SHA256
英字の大文字・小文字は、16進数の表示上の違いなので、同じ値として比べられます。
途中の一文字でも異なるなら、ダウンロード先や対象ファイルを見直してください。
一致を確認できないファイルは、実行を急がず、配布元の案内を確認します。
Get-FileHashの書式とSHA-256の既定値はMicrosoftの公式説明で確認できます。
※ MicrosoftはWindowsやPowerShellを提供する企業です。
リンク先は同社の公式技術文書です。
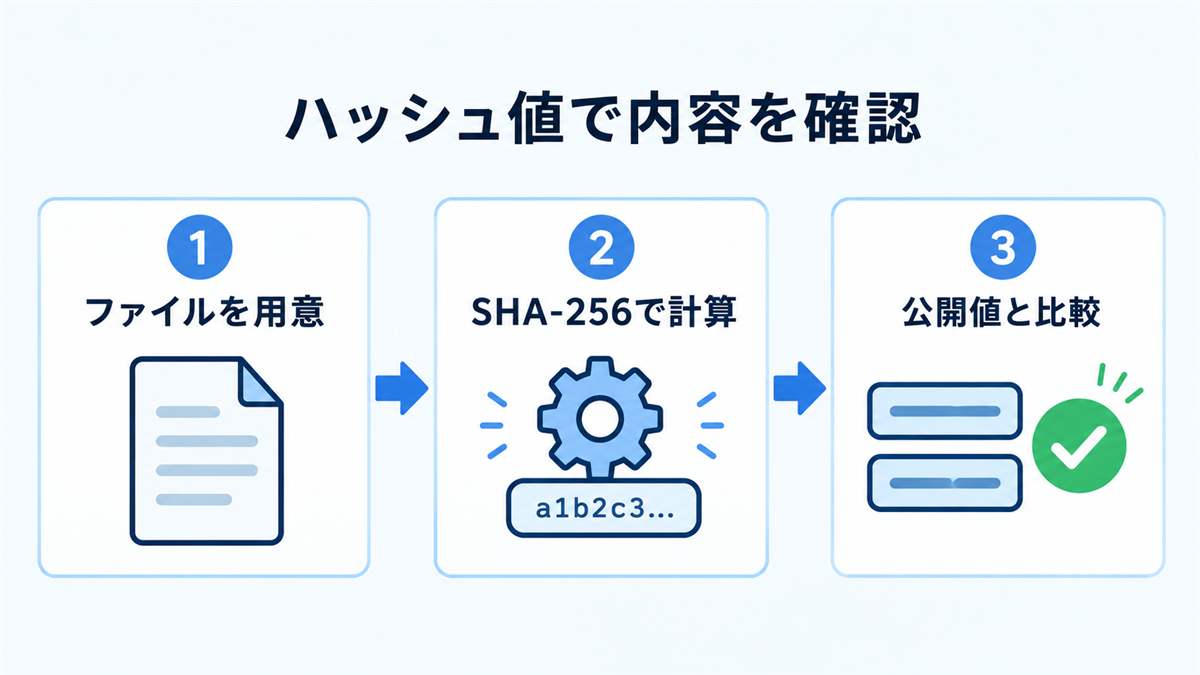
この照合で分かるのは、手元のファイルと公開値が対応しているかです。
偽サイトがファイルと偽の公開値を一緒に載せていれば、両者は一致してしまいます。
ダウンロード元のURLや公式サイトからの導線も、合わせて確かめてください。
SHA-256を使うときの注意点
SHA-256が使える場面でも、それだけで安全性のすべてが決まるわけではありません。
ファイルの照合、電子署名、証明書、パスワード保存では、求められる条件が違います。
- ファイルの照合なら、配布元が公開している方式に合わせます。SHA-256が示されていれば、手元もSHA-256で計算します。
- 新しい署名や証明書の設定なら、SHA-1を新規採用しない方針が基本です。利用製品の仕様と管理者の運用基準を確認します。
- パスワードの保存なら、単純なSHA-256計算だけで設計しません。ソルトと計算負荷を備えたパスワード専用の保存方式が必要です。
「SHA-256ならどんな用途でも安全」という理解は避けましょう。
SHA-256は高速に計算できるため、盗まれたパスワードの候補を大量に試す攻撃への備えとしては、それだけでは足りません。
米国NISTのデジタルID指針(英語)も、ソルトと適切なパスワードハッシュ方式を求めています。
ソルトは、同じパスワードでも保存結果を変えるために加えるランダムな値です。
「SHA-256を2回かければSHA-512になる」というのも誤解です。
SHA-512はSHA-2に含まれる別の方式で、出力が512ビットになります。
SHA-256を繰り返しても、その方式そのものがSHA-512に変わるわけではありません。
よくある質問
- Q. SHA-2とSHA-256は同じものですか?
完全に同じ名前ではありません。SHA-2は方式のグループで、SHA-256はその中の一つです。 - Q. SHA-256の「256」は安全性が256倍という意味ですか?
違います。出力されるハッシュ値の長さが256ビットという意味です。数値だけで用途への適合性は決まりません。 - Q. SHA-1で計算した値が一致したら安全ですか?
偶然の変更を調べる助けにはなります。ただし、攻撃者による意図的な改ざんを防ぐ用途では、衝突への弱さを考慮し、強い方式を使います。 - Q. ハッシュ値から元の文章を読めますか?
通常のハッシュ値は、元の文章を復元するためのものではありません。ただし、短いパスワードなら候補を試して一致を探せるため、専用の保存方式が必要です。
まとめ
SHA-256は、ファイルなどの内容から一定の長さのハッシュ値を作る方式です。
ダウンロード画面にある64文字の英数字は、手元のファイルを照合するために役立ちます。
- SHA-256は、SHA-2というグループに含まれます。
- SHA-1は古い方式で、新しい署名などには選びません。
- 同じ出力長でも方式が違えば結果は異なるため、照合時は方式名を合わせます。
- 値の一致だけで配布元の正しさまで保証されるわけではありません。
次にファイルをダウンロードするときは、公式サイトにSHA-256の値が載っているか確認してみてください。