「フィッシングって何? 情報漏えいのニュースを見るたびに不安になる」
そんな気持ちで、この言葉を調べていませんか。
ここ数日、国内では情報漏えいや、そのおそれに関する発表が相次いでいます。
2026年10月5日には、「焼肉きんぐ」公式アプリの会員情報と、アンケートサイト「infoQ」の会員情報について、それぞれ運営会社が不正アクセスによる漏えいを公表しました。
両社の事案でフィッシングが原因だったとの確認はできていません。
ただ、こうしたニュースをきっかけに、自分の情報を守るための基本を知りたい人も多いはずです。
この記事では、フィッシングの意味、なりすましとの違い、よくある手口、怪しい通知を受け取ったときの行動を順に説明します。
読み終えるころには、焦るようなメールが届いても、何を確認すればよいか判断できます。
まずは結論から
フィッシングとは、実在する会社やサービスなどを装い、偽のサイトへ誘導してパスワードやカード情報を盗み取ろうとする手口です。
本物らしい通知で「今すぐ確認」を促し、本人が情報を入力するよう仕向けます。
最初に覚えることは、次の3つです。
- メールやSMSの差出人名、本物らしいロゴだけで信用しない。
- 通知のリンクからログインせず、普段使う公式アプリや自分で登録したブックマークから確認する。
- 情報を入力したら、公式サイトでパスワードを変え、必要に応じてカード会社などへ連絡する。
「なりすまし」は、相手を本物だと思わせるための方法です。
フィッシングは、その方法を使って情報を盗もうとする攻撃の一つ。
まずは届く通知から見ていきます。
フィッシングで起きること
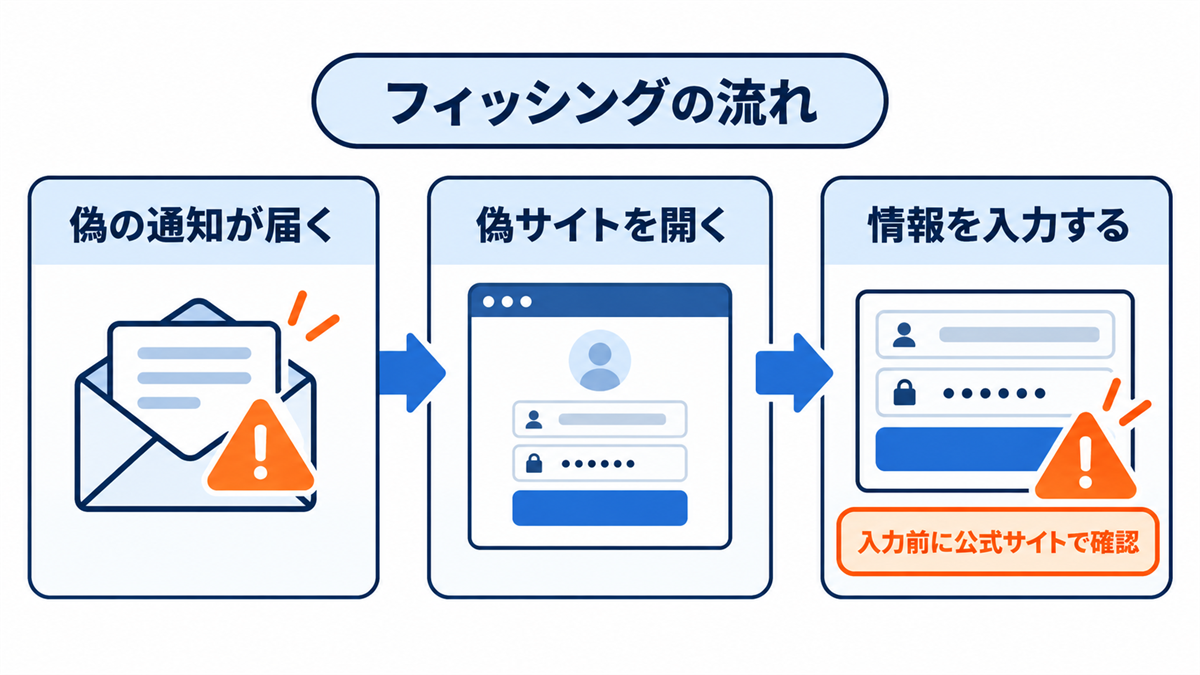
たとえば、宅配便を待っている日に「再配達の手続きが必要です」というSMSが届いたとします。
リンクを開くと、見慣れた配達会社に似た画面が出て、住所やカード番号を入力するよう求められる。
この画面が偽物なら、入力した情報は配達会社ではなく、仕掛けた人に渡ってしまいます。
これが典型的なフィッシングです。
警察庁は、メールやSMSだけでなく、検索結果の広告から偽サイトへ誘う例も紹介しています。
入口は変わっても、本物だと思わせて情報を渡させるという狙いは同じです。
盗まれやすいのは、ログイン用のID・パスワード、クレジットカード番号、暗証番号などです。
攻撃者がそれらを使えば、アカウントへの不正ログインや買い物、不正送金につながるおそれがあります。
ただし、怪しいメールを受け取っただけで、直ちにこれらの被害が起きるわけではありません。
「なりすまし」との違い
二つの言葉が並ぶと、同じ意味に見えますよね。
違いは「何をしているか」です。
なりすましは、別の人や組織のふりをすること。
たとえば、差出人に銀行名を表示したり、企業のロゴや文章を似せたりする行為が当てはまります。
一方、フィッシングは、相手をだまして情報を奪おうとすることを指します。
なりすましはフィッシングによく使われますが、なりすましの目的が常に情報の入力とは限りません。
「本物の会社名で届いたから本物」とも言い切れません。
警察庁は、メールに表示される送信元の名称やアドレスだけで真偽を判断するのは難しいと説明しています。
見た目の確認だけで結論を出さず、通知とは別の入口で確かめるのが安全です。
まとめると、なりすましは本物のふりをする方法で、フィッシングはその方法などを使って情報を盗もうとする手口です。
二つの言葉を見たら、「誰のふりをしているか」と「何を入力させたいか」を分けて考えると整理できます。
迷惑メールとの違いも整理しておきましょう。
迷惑メールは、受け取りたくない宣伝や詐欺のメールを広く指す言葉です。
フィッシングメールは、その中でも偽の通知などで情報を盗もうとするもの。
どちらも無視してよいとは限らないため、内容が気になるときは公式サービス側で確認します。
よくある誘い文句と入口
フィッシングの文面には、「期限が迫っている」「利用を止める」など、急がせる言葉がよく使われます。
落ち着いて確認する時間を奪うためです。
- 配送 「住所に不備がある」「再配達料を払ってください」
- 銀行やカード 「不正利用を検知した」「口座を一時停止する」
- 通販や会員サービス 「支払い方法を更新しないと使えなくなる」
- 公的機関 「未納料金がある」「手続きが必要」
これらは文面の例で、同じ話題の正規通知もあり得ます。
言葉だけで偽物と決めず、通知内のリンクを使わずに用件を確認することが大切です。
フィッシング対策協議会の利用者向けガイドラインも、メール中のリンクへの安易なアクセスを避け、正規の入口を使う方法を案内しています。
メールのほか、SMS(電話番号に届く短いメッセージ)、SNSのメッセージ、検索結果の広告から誘導されることもあります。
「いつもメールだけ気を付けている」という人は、スマートフォンの短い通知にも同じルールを当てはめてください。
怪しい通知を見分けるときの考え方
「偽物なら文章が変なはず」と考えたくなります。
しかし、自然な日本語や本物に似た画面もあります。
誤字がないことは、安全の証拠になりません。
まず、通知が求める行動を見ます。
ログイン、カード番号の再入力、認証コードの入力を急がせるなら、いったん止まってください。
認証コードとは、本人確認のため一時的に届く数字などです。
これを偽サイトへ入力すると、ログインの防御をすり抜けられる場合があります。
次に、その用件が本当にあるかを別の経路で調べます。
公式アプリを自分で起動するか、以前から保存している公式サイトのブックマークを開き、通知や取引履歴を確認しましょう。
ブックマークを新たに作る場合は、最初に開くサイト自体が正しいかを確認してください。
URL(サイトの住所)が少し違う、送信元が不自然、という違和感は手掛かりになります。
ただ、似た文字列や偽装があるので、URLの見た目だけで安全を保証することはできません。
鍵のマークや「https」があっても、それだけで運営者が本物と証明されるわけではありません。
被害を防ぐための日常の準備
毎回、偽サイトを完璧に見抜く必要はありません。
ふだんから正しい入口を用意しておけば、慌てたときの判断が簡単になります。
- よく使う銀行、通販、配送サービスは、公式アプリや確認済みのサイトをブックマークする。
- 同じパスワードを複数のサービスで使い回さない。
- 利用できるサービスでは、多要素認証やパスキーを有効にする。
- スマートフォンとパソコン、アプリを更新し、迷惑メッセージ対策の設定も確認する。
多要素認証は、パスワード以外の確認を追加する仕組みです。
パスキーは、対応するサイトでパスワードを入力せずに本人確認できる方式で、偽サイトへの入力を避ける助けになります。
ただし、設定すればどんな詐欺も防げるという意味ではありません。
パスキーの仕組みをもう少し知りたい人は、次の記事も参考にしてください。
リンクを開いた・入力したときの対処
怪しいリンクを開いてから気付くこともあります。
その場合は、まず入力を止め、ページを閉じてください。
開いたことと、情報を入力したことでは、必要な対処が違います。
開いただけで入力していない場合
ページを閉じ、そこからアプリのインストールやファイルのダウンロードをしていないか確認します。
何も入力・インストールしていなければ、直ちにパスワードが盗まれたと決めつける必要はありません。
ただし、不審なファイルを開いた、アプリを入れたなどの操作があれば、端末の公式サポートや勤務先の担当者へ相談してください。
IDやパスワードを入力した場合
メール中のリンクをもう一度開かず、公式アプリや確認済みのブックマークから正規サイトへ進みます。
そこでパスワードを速やかに変更してください。
同じパスワードを使う他のサービスも変更し、ログイン履歴や登録情報に不審な変更がないか確認します。
ログインできないときは、そのサービスの公式窓口へ連絡しましょう。
カード情報や認証コードを入力した場合
カード番号を入れたなら、カード会社の公式窓口に連絡し、利用停止や明細確認について指示を受けます。
銀行の情報を入れた場合は、銀行へすぐ相談してください。
認証コードを入れた場合も、対象サービスの公式窓口へ連絡し、不正ログインの有無を確認します。
実際に金銭被害が出ていなくても、連絡を先延ばしにしないことが重要です。
警察庁のフィッシング対策ページには、被害後の連絡先や通報先がまとめられています。
仕事用のアカウントなら、個人で処理を終えず、勤務先の情報システム担当者にもすぐ伝えてください。
よくある質問
- Q. フィッシングメールを開いただけで被害に遭いますか?
A. メールを表示しただけで、直ちにIDやカード番号を入力したことにはなりません。リンク先で入力したか、ファイルを開いたか、アプリを入れたかで対処を分けます。 - Q. 差出人が実在する会社なら本物ですか?
A. 差出人名やアドレスは判断材料の一つですが、それだけでは確定できません。公式アプリや事前に確認したブックマークから用件を調べてください。 - Q. 偽サイトにパスワードを入力したら、変えるだけで十分ですか?
A. まず正規サイトで変更し、使い回したサービスも変更します。不正なログインや登録情報の変更を確認し、必要ならサービス提供会社へ連絡してください。 - Q. フィッシングとなりすましは同じ意味ですか?
A. なりすましは本物の人や組織のふりをする方法、フィッシングは情報を盗むための手口です。なりすましはフィッシングに利用されることがあります。
まとめ
フィッシングは、本物らしい通知やサイトで利用者をだまし、大切な情報を入力させようとする攻撃です。
なりすましは、その攻撃に使われる「本物のふり」を指します。
- 通知の差出人名や見た目だけで安全と判断しない。
- 急かされても、メールやSMSのリンクからログインしない。
- 入力した情報に応じて、パスワード変更やカード会社への連絡を急ぐ。
今日できる一歩として、よく使うサービスの公式アプリか、確認済みのブックマークを一つ用意しておきましょう。