「Windowsに一度ログインしただけで、共有フォルダーや社内サイトを使えるのはなぜ?」と疑問に感じたことはありませんか。
その背景には、Kerberos認証と呼ばれる仕組みがあります。
この記事では、Kerberos認証の基本、名前の由来、Active Directoryとの関係、シングルサインオン(SSO)の仕組みをIT初心者向けに解説します。
まずは結論から
Kerberos認証とは、パスワードを何度も送信する代わりに、暗号化されたチケットで利用者を確認する認証プロトコルです。
Windowsのドメイン環境では、ドメインコントローラーがチケットを発行し、利用者はそのチケットで各種サービスにアクセスします。
難しく考えなくても、次の3点を押さえれば基本は十分です。
- チケットで本人確認するため、パスワードをサービスごとに送らずに済みます。
- 一度のWindowsログインで複数のサービスを使えるため、シングルサインオン(SSO)を実現できます。
- Active Directoryの標準的な認証方式として、社内のファイルサーバーやWebシステムなどで利用されています。
ただし、Kerberosは「すべてのサービスに自動対応する魔法の仕組み」ではありません。ドメイン参加、名前解決、時刻同期、サービスプリンシパル名(SPN)などの設定が整っていることが前提です。
ここから、仕組みと注意点を順番に見ていきます。
Kerberos認証の意味と名前の由来
Kerberos認証は、ネットワーク上の利用者やコンピューターが正しい相手かを確認するための認証プロトコルです。
プロトコルとは、コンピューター同士が通信するときの決まりごとのことです。
Kerberosは、1980年代にマサチューセッツ工科大学(MIT)で開発されました。現在広く使われているのは、機能を整理したKerberos version 5です。WindowsのActive Directoryも、この方式を基礎にしています。
「ケルベロス」と呼ばれる理由
Kerberosという名前は、ギリシャ神話に登場する冥界の番犬ケルベロスに由来します。
ケルベロスは冥界の門を守り、許可のない者を通さない存在として描かれています。
認証のKerberosも、ネットワークの門番にたとえられます。利用者を確認し、許可されたサービスだけに通す役割を担うためです。
ただし、名前の由来が「3つの頭」に対応する3種類の機能を意味する、と断定するのは正確ではありません。名前の中心的なイメージは、門を守る番犬です。
パスワードを直接送らない仕組み
一般的なログインでは、サービス側にIDとパスワードを提示して本人確認を行います。毎回この情報を送る設計では、通信の盗聴や認証情報の漏えいが問題になります。
Kerberosでは、最初のログインで確認した結果を「チケット」にまとめます。その後のサービス利用では、パスワードそのものではなくチケットを提示します。
チケットには有効期限があり、暗号化された情報として扱われるため、認証を安全かつ効率的に進められます。
Kerberos認証を支える3つの要素
Kerberosの説明でよく登場するのが、KDC、AS、TGSという用語です。役割を整理すると、仕組み全体が理解しやすくなります。
| 用語 | 正式名称 | 役割 |
|---|---|---|
| KDC | Key Distribution Center(鍵配布センター) | チケットを発行する中心的な仕組み |
| AS | Authentication Server(認証サーバー) | 最初のログインを確認し、TGTを発行 |
| TGS | Ticket Granting Server(チケット認可サーバー) | 利用したいサービス用のチケットを発行 |
| TGT | Ticket Granting Ticket | サービスチケットを要求するためのチケット |
KDCは、ASとTGSをまとめた呼び方です。遊園地に例えると、KDCは総合窓口、ASは入場確認、TGSは各アトラクションの利用券を渡す窓口に相当します。
Kerberos認証の流れとチケット
Kerberosの流れは、遊園地の入場券に例えると分かりやすくなります。最初に入場資格を確認し、その後は目的のアトラクションごとに利用券を受け取るイメージです。
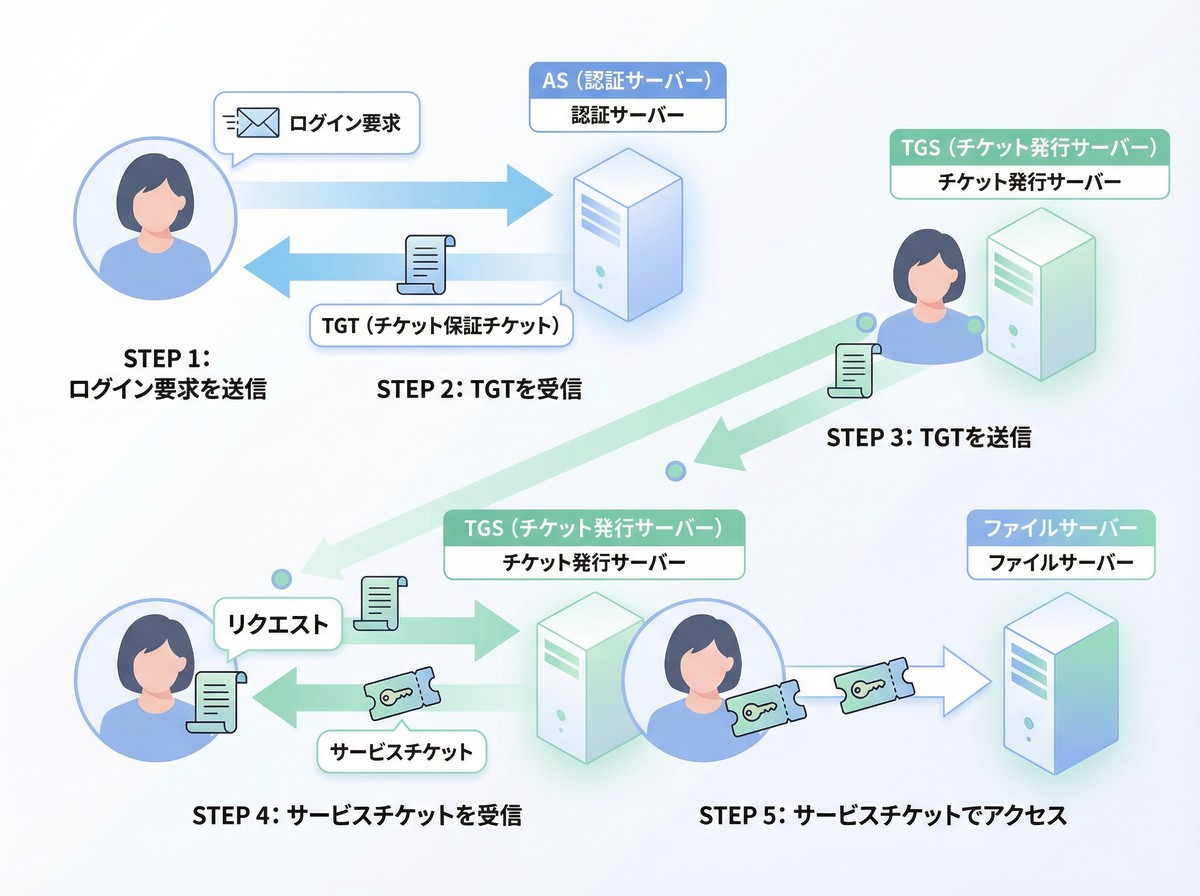
5段階で見るチケット発行
- 利用者がWindowsへログインし、認証を要求します。
- ASが利用者を確認し、TGTを発行します。
- 利用者がTGTを使い、TGSへ目的のサービスのチケットを要求します。
- TGSがサービス専用のサービスチケットを発行します。
- 利用者がサービスチケットをサーバーへ提示し、アクセスが許可されます。
TGTは、いわば「この利用者は認証済みです」と示す入場パスです。TGTを使えば、ファイルサーバーや社内Webサイトなど、利用したいサービスごとのチケットを受け取れます。
シングルサインオン(SSO)が実現する理由
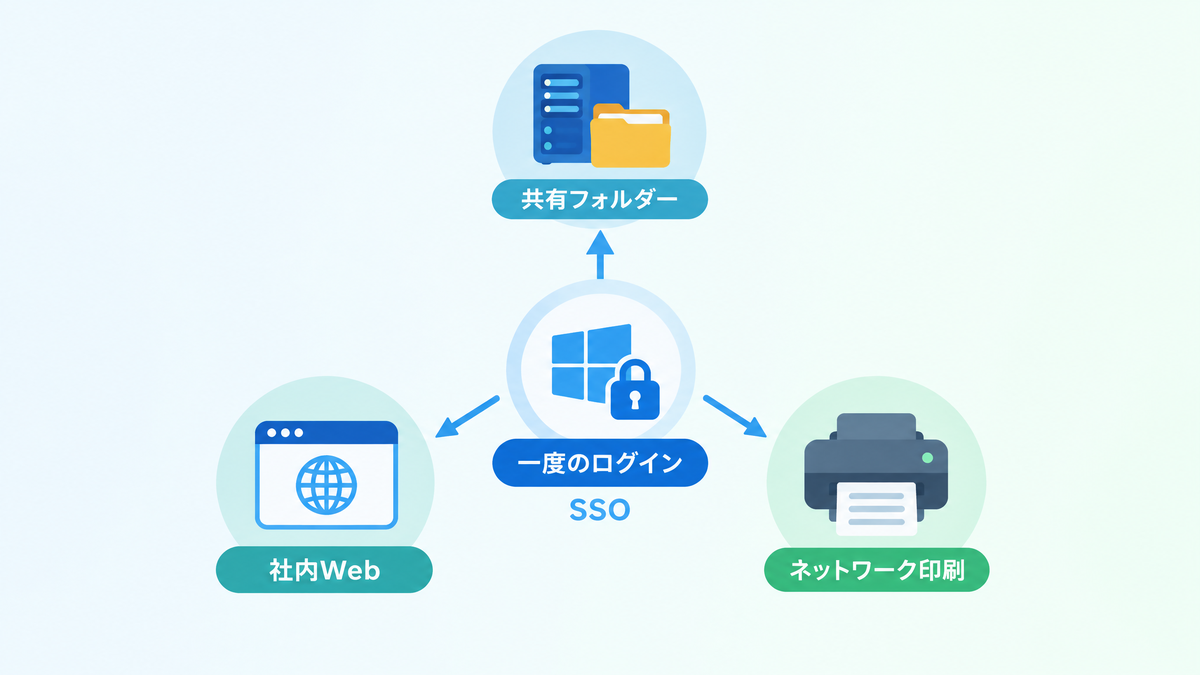
SSOとは、一度のログインで複数のサービスを利用できる仕組みです。
Kerberosでは、Windowsログイン時にTGTを取得し、その後はサービスごとのチケットを自動取得します。
そのため、利用者がサービスごとにパスワードを入力する必要がありません。利用者から見ると、共有フォルダーを開く、社内サイトに移動する、といった操作だけで認証が進みます。
ただし、KerberosのSSOは主に同じActive Directoryドメインや信頼関係のある環境で力を発揮します。クラウドサービスや社外サービスでは、SAMLやOpenID Connectなど別のSSO方式が使われる場合もあります。
Active DirectoryとKerberosの関係
Active Directory(AD)は、企業内のユーザー、コンピューター、グループ、ポリシーなどを一元管理するディレクトリサービスです。Kerberosは、そのAD環境で利用者を認証する中心的なプロトコルです。
ドメインコントローラーがKDCになる仕組み
Active Directoryの情報を管理するサーバーを、ドメインコントローラー(DC)と呼びます。WindowsのAD環境では、DCがKDCとして動作し、Kerberosのチケット発行を担当します。
つまり、社員が会社のWindowsパソコンへログインすると、パソコンはDCへ認証を求めます。認証が成功するとTGTを受け取り、必要なときにサービスチケットを追加で取得します。
この関係を一言で表すと、Active Directoryがユーザーやコンピューターの台帳を管理し、Kerberosがその情報を使ってチケット認証を行うという構図です。ADそのものがKerberosという意味ではなく、ADを構成する重要な認証要素がKerberosです。
LDAPやSMBとの役割分担
Active Directoryでは、複数のプロトコルが異なる役割を担います。
| 用途 | 主な技術 | 役割 |
|---|---|---|
| 利用者の認証 | Kerberos | 本人確認とチケット発行 |
| 情報の検索・管理 | LDAP | ユーザーやグループ情報の参照 |
| ファイル共有 | SMB | 共有フォルダーへの通信 |
| 名前解決 | DNS | サーバー名とIPアドレスの対応付け |
このため、Kerberosだけが正常でも、DNSやLDAP、SMBに問題があるとログインや共有フォルダー利用に失敗することがあります。ADのトラブルは、認証方式だけでなく周辺の仕組みも確認することが大切です。
NTLMとの違い
NTLMは、Kerberosより古くからWindowsで使われてきた認証方式です。現在も古い機器や特殊な構成との互換性のために残る場合がありますが、ドメイン環境ではKerberosが優先されます。
| 比較項目 | Kerberos | NTLM |
|---|---|---|
| 認証の考え方 | チケットを使う | チャレンジと応答を使う |
| SSO | 実現しやすい | 制限が出やすい |
| 相互認証 | 対応しやすい | 限定的 |
| 主な位置づけ | 現行のドメイン認証 | 互換性のための旧方式 |
Kerberosが使えない場合にNTLMへフォールバックする構成もあります。原因を調べるときは、Kerberosが使われずNTLMになっていないか、イベントログや設定を確認します。
Kerberos認証のよくある活用方法
Kerberosは、利用者が意識しないところで多くの社内サービスを支えています。代表的な例を確認しましょう。
ファイルサーバーと共有フォルダー
Windowsへログインした後、\\fileserver\share のような共有フォルダーを開くと、再度パスワードを求められないことがあります。これは、Kerberosで取得したチケットを使い、ファイルサーバーが利用者を確認しているためです。
アクセス権は、Active Directoryのユーザーやグループに割り当てます。認証と権限管理を分けて考えると、仕組みを整理しやすくなります。Kerberosは「誰か」を確認し、ファイルサーバー側のアクセス権が「何を許可するか」を決めます。
社内WebサイトとIIS
IIS(Internet Information Services)で公開した社内Webサイトでは、統合Windows認証を利用できる場合があります。ドメイン参加済みのパソコンからアクセスすると、Windowsログイン情報をもとにKerberos認証が行われます。
社内ポータル、勤怠管理、申請システムなどをSSO対応にすると、パスワード入力を減らせます。Webサイトのホスト名やSPNの設定が正しくない場合は、KerberosではなくNTLMに切り替わることがあるため注意が必要です。
印刷サーバーと業務アプリケーション
印刷サーバーでも、利用者の認証やアクセス権の確認にKerberosが使われます。部署ごとにプリンターの利用を制限したり、誰が印刷したかを記録したりする運用に役立ちます。
また、Windows統合認証に対応した業務アプリケーションでは、社内ユーザーを自動的に識別できます。アプリケーション側の対応状況や、サービスアカウントの設定によって動作が変わる点は確認が必要です。
Kerberos認証で起きやすい問題と対策
便利なKerberosですが、環境条件が崩れると認証に失敗します。初心者が遭遇しやすいポイントを整理します。
時刻ずれとDNS設定
Kerberosは、チケットの有効期限や通信時刻を確認します。クライアントとサーバーの時刻が大きくずれると、正しい利用者でも認証に失敗します。一般的には、ドメイン環境の時刻差が許容範囲を超えないよう管理します。
また、Kerberosはサーバー名の解決にDNSを使います。IPアドレスで接続したり、誤った別名を使ったりすると、サービスを正しく特定できない場合があります。まずはDNS、時刻、ドメイン参加状態を確認すると効率的です。
SPNとサービスアカウント
SPN(Service Principal Name)は、どのサービスがどのアカウントで動作しているかを識別する名前です。WebサイトやデータベースなどでSPNが重複したり、誤ったアカウントに登録されたりすると、Kerberos認証が失敗します。
複数のサーバーで同じサービスアカウントを使う場合も、設定を慎重に確認します。管理者は、サービスの実行アカウント、SPN、DNS名、委任設定を一緒に確認する必要があります。
チケットを狙う攻撃
Kerberosは安全性の高い方式ですが、チケットやサービスアカウントが盗まれれば悪用される可能性があります。代表的な攻撃には、次のようなものがあります。
- Pass-the-Ticket 盗まれたチケットを使い、正規ユーザーになりすます攻撃です。
- Kerberoasting サービスチケットを利用し、サービスアカウントのパスワード解析を試みる攻撃です。
- Golden Ticket krbtgtアカウントの秘密情報を悪用し、偽のTGTを作る攻撃です。
対策として、管理者権限を必要最小限にする、サービスアカウントに強いパスワードを設定する、多要素認証を組み合わせる、ログを監視する、といった多層的な管理が重要です。
よくある質問
- Kerberos認証とSSOは同じものですか 同じものではありません。Kerberosは認証の方式で、SSOは一度のログインで複数サービスを使う考え方です。KerberosはSSOを実現する代表的な技術の一つです。
- Active Directoryがあれば必ずKerberosになりますか 通常のドメイン環境ではKerberosが優先されますが、DNSや時刻、SPNの問題などでNTLMに切り替わる場合があります。
- Kerberosはインターネット上のサービスでも使えますか 主に組織内のドメイン環境で使われます。社外のクラウドサービスでは、SAMLやOpenID Connectなど別の方式がよく使われます。
- パスワードを送らないなら、盗まれても安全ですか 完全に安全という意味ではありません。チケットの盗難やアカウント侵害に備え、最小権限、強固なパスワード、監視を組み合わせる必要があります。
まとめ
Kerberos認証は、パスワードをサービスへ直接何度も送る代わりに、暗号化されたチケットで利用者を確認する仕組みです。
WindowsのActive Directoryでは、ドメインコントローラーがKDCとしてチケットを発行します。
- Kerberosという名前は、冥界の門を守るギリシャ神話の番犬に由来します。
- TGTを取得し、サービスごとのチケットを受け取ることで認証を進めます。
- 一度のWindowsログインで複数サービスを使えるため、SSOを実現できます。
- ファイルサーバー、社内Webサイト、印刷サーバー、業務アプリで活用されています。
- DNS、時刻同期、SPN、サービスアカウントの管理が安定運用の鍵です。
まずは自社のWindows環境で、共有フォルダーや社内Webサイトがどの認証方式を利用しているかを確認してみましょう。